 Technologie
Des pirates ont fait chauffer les frigos des supermarchés français à 50 °C
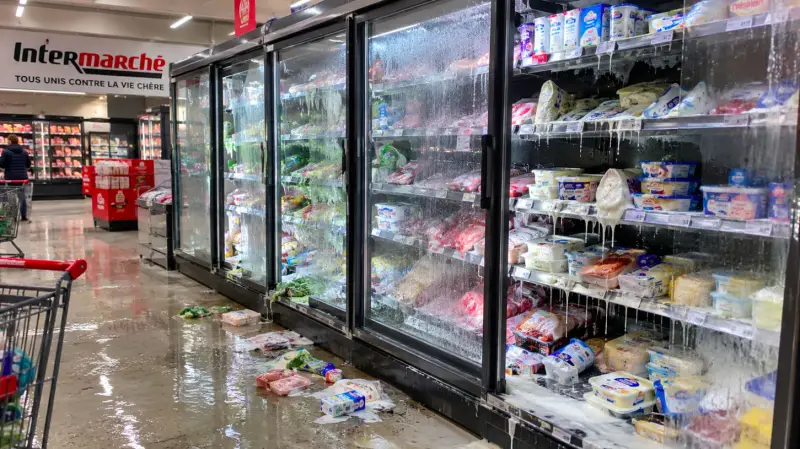
Dans la nuit du 11 au 12 octobre 2026, le secteur de la grande distribution française a été frappé par un incident sans précédent : des cybercriminels ont pris le contrôle à distance des systèmes de refroidissement industriel de centaines de supermarchés. Au lieu de maintenir le froid, les équipements se sont mis à chauffer les produits, entraînant la destruction massive des stocks et, selon certains rapports préliminaires, provoquant des départs de feu localisés dans les arrière-boutiques.
Le parquet de Paris a immédiatement ouvert une enquête pour sabotage et destruction de biens. L'Agence nationale de la sécurité des systèmes d'information (ANSSI) a été mobilisée en urgence pour analyser les vecteurs d'attaque et coordonner la réponse au niveau national.
Le mécanisme technique du piratage
La cible privilégiée était les contrôleurs de la société danoise Danfoss, omniprésents dans la gestion des températures des rayons frais et des chambres froides. Contrairement aux ransomwares classiques, les pirates n'ont ni chiffré les données ni demandé de rançon. Leur objectif était purement le sabotage physique.
Le modus operandi identifié par les experts en cybersécurité est le suivant :
- Les attaquants ont obtenu un accès non autorisé aux contrôleurs de gestion (les modèles obsolètes comme l'AK-SM800, ou les appareils récents n'ayant pas reçu les derniers correctifs de sécurité, étaient les plus vulnérables).
- Ils ont forcé l'activation du cycle de dégivrage automatique, un processus normal qui, détourné, génère une chaleur intense.
- La consigne de température a été modifiée manuellement à des niveaux extrêmes, atteignant dans plusieurs cas signalés les +50 °C.
Les vitrines réfrigérées et les congélateurs ont ainsi fonctionné comme de véritables radiateurs pendant plusieurs heures. Dans certains magasins, l'anomalie n'a été détectée qu'au petit matin par le personnel, après près de six heures de surchauffe continue.
Ampleur des dégâts et enseignes touchées
Le bilan humain est nul, mais le bilan matériel et financier est lourd. Le nombre de sites impactés se compte en centaines. Les données préliminaires indiquent que l'attaque a visé :
- Intermarché : entre 150 et 200 magasins touchés.
- Coopérative U (Super U) : environ 100 points de vente affectés.
- Carrefour : l'enseigne a confirmé l'impact sur 80 de ses supermarchés.
- Des dysfonctionnements ont également été signalés par des employés ou des médias spécialisés chez E.Leclerc, Monoprix et Netto.
Les pertes financières sont estimées à plusieurs millions d'euros à l'échelle nationale. À titre d'exemple, dans deux magasins de la région de l'Alsace, les dégâts (mise au rebut de viandes et produits surgelés, remplacement de composants électroniques grillés) sont évalués à environ 270 000 euros. Les enseignes alertent sur un risque majeur : les polices d'assurance classiques pourraient refuser de couvrir ce type de sabotage cybernétique ciblant l'outil de production.
Réaction du fabricant et des autorités françaises
Danfoss a officiellement reconnu l'incident, précisant que la majorité des systèmes compromis n'avaient pas bénéficié des mises à jour de sécurité recommandées. Le fabricant exhorte ses clients à isoler immédiatement ces contrôleurs d'Internet et à appliquer les derniers firmwares disponibles.
Le gouvernement français traite cet événement comme une attaque contre une infrastructure critique. Le Premier ministre a donné instruction à l'ANSSI d'auditer la résilience des autres sites de l'industrie agroalimentaire sur le territoire et de partager les indicateurs de compromission avec ses homologues européens, craignant une propagation transfrontalière.
La fausse piste du "lien russe"
Dans le climat géopolitique actuel, certaines voix médiatiques ont rapidement évoqué la piste d'un piratage d'origine russe. Cependant, à ce stade, aucune preuve tangible ne permet d'attribuer cette attaque à des acteurs étatiques ou des groupes de hackers liés à la Russie.
Le contexte historique suggère même le contraire. Les bulletins techniques de Danfoss eux-mêmes, publiés en 2025, faisaient état d'attaques similaires, mais ciblant des supermarchés en Russie et en Israël en 2022 (des opérations revendiquées à l'époque par le collectif Anonymous). Cette similitude dans les méthodes de sabotage démontre avant tout l'existence d'une vulnérabilité structurelle connue dans ces équipements, et non la signature d'un État-nation spécifique.
À ce jour, l'enquête explore toutes les hypothèses, mais l'attribution formelle reste inconnue. La priorité absolue des autorités et des industriels n'est pas encore de désigner un coupable, mais de colmater la brèche et de sécuriser en urgence les milliers de systèmes vulnérables encore en service à travers l'Europe.