 أحداث
هاكرز سخّنوا ثلاجات السوبرماركت الفرنسية إلى 50 درجة مئوية
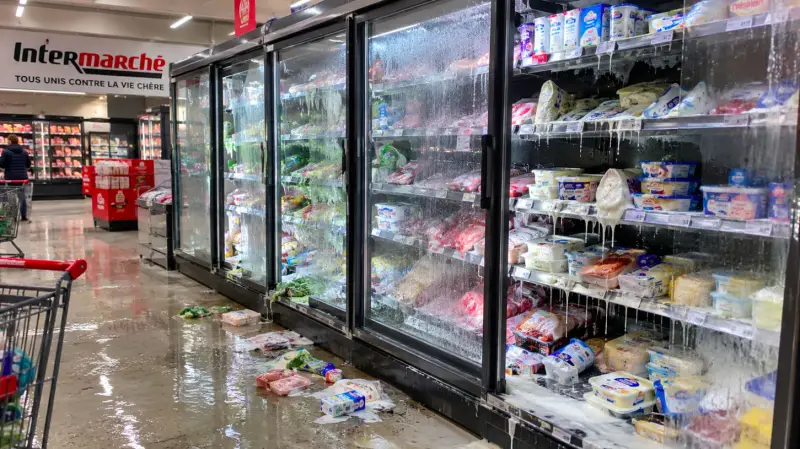
في ليلة 12 أكتوبر 2026، واجه قطاع التجزئة الفرنسي حادثاً غير مسبوق: اخترق مجهولون عن بُعد أنظمة التبريد الصناعية في مئات السوبرماركت. وبدلاً من الحفاظ على البرودة، بدأت الأجهزة في تسخين المنتجات، مما أدى إلى إتلاف كميات هائلة من المخزون، وبحسب بعض التقارير الأولية، تسبب في حرائق محلية في المستودعات الخلفية للمتاجر.
افتتح مكتب النائب العام في باريس تحقيقاً فورياً، وتم تعبئة الوكالة الوطنية لأمن أنظمة المعلومات في فرنسا (ANSSI) لتحليل الحادث.
كيف تم اختراق الثلاجات
كان الهدف من الهجوم هو معدات الشركة الدنماركية Danfoss، التي تدير التحكم في درجات الحرارة في مساحات البيع بالتجزئة. وفقاً للبيانات التقنية، لم يقم الهاكرز بتشفير البيانات أو المطالبة بفدية. كان هدفهم هو التخريب المادي البحت.
تفصيل آلية الهجوم كان على النحو التالي:
- حصل المهاجمون على وصول غير مصرح به إلى وحدات التحكم في الإدارة (كانت النماذج القديمة مثل AK-SM800، أو الأجهزة الأحدث ذات البرامج غير المحدثة، في منطقة الخطر الأكبر).
- قاموا بتفعيل وضع إذابة الجليد التلقائي قسراً لعدة ساعات.
- تم تغيير نقطة ضبط درجة الحرارة إلى قيم قصوى - وصلت في بعض الحالات المبلغ عنها إلى +50 درجة مئوية.
أدى هذا إلى عمل الثلاجات وصناديق العرض المبردة مثل السخانات. في بعض المتاجر، استمر الحادث لمدة ست ساعات تقريباً قبل أن يلاحظ الموظفون الشذوذ أو يقوموا بإيقاف الأنظمة يدوياً.
حجم الأضرار والشبكات المتضررة
يُقدر عدد المواقع المتضررة بالمئات. تشير البيانات الأولية إلى أن الهجوم أثر على:
- Intermarché: حوالي 150 إلى 200 متجر.
- Coopérative U (Super U): حوالي 100 منفذ بيع.
- Carrefour: تم تأكيد التأثير على 80 سوبرماركت.
- كما وردت تقارير عن أعطال من E.Leclerc و Monoprix و Netto.
تُقدر الخسائر المالية بملايين اليورو على مستوى البلاد. فقط في متجرين في منطقة الألزاس، بلغت الأضرار حوالي 270 ألف يورو بسبب التخلص من اللحوم والمنتجات المجمدة وتلف المعدات. وتحذر الشركات من أن بوالص التأمين القياسية قد لا تغطي الخسائر الناجمة عن هذا النوع من التخريب الإلكتروني.
موقف الشركة المصنعة ورد فعل الحكومة
أكدت شركة Danfoss الحادث، مشيرة إلى أن معظم الأنظمة المخترقة لم تتلق تحديثات أمنية منذ فترة طويلة. وتوصي الشركة المصنعة بشدة بعزل وحدات التحكم عن الوصول المباشر عبر الإنترنت وتحديث البرامج الثابتة فوراً.
تنظر الحكومة الفرنسية إلى الحادث على أنه هجوم على البنية التحتية الحيوية. وكلف رئيس الوزراء وكالة ANSSI بالتحقق مما إذا كانت مرافق صناعة الأغذية الأخرى في البلاد معرضة للخطر، كما ينسق الإجراءات مع الشركاء الأوروبيين.
أسطورة "التورط الروسي"
في ظل الحادث، ألمحت بعض وسائل الإعلام إلى تورط هاكرز روس. ومع ذلك، في هذه اللحظة، لا توجد أي أدلة تربط هذا الهجوم بروسيا.
علاوة على ذلك، يشير السياق التاريخي إلى العكس. وصفت النشرات الفنية الخاصة بـ Danfoss نفسها في عام 2025 هجمات مماثلة، لكنها كانت موجهة ضد السوبرماركت في روسيا وإسرائيل في عام 2022 (مع تحمل مجموعة Anonymous المسؤولية في ذلك الوقت). يشير التشابه في أساليب التخريب إلى وجود ثغرة أمنية معروفة في المعدات، وليس إلى بصمة دولة معينة.
اليوم، يحقق الادعاء في جميع الفرضيات، لكن نسب الهجوم لا يزال مجهولاً. المهمة الرئيسية الآن ليست العثور على الجناة، بل حماية الأنظمة الضعيفة المتبقية في جميع أنحاء أوروبا بشكل عاجل.