 Происшествия
Хакеры нагрели холодильники во французских супермаркетах до 50 °C
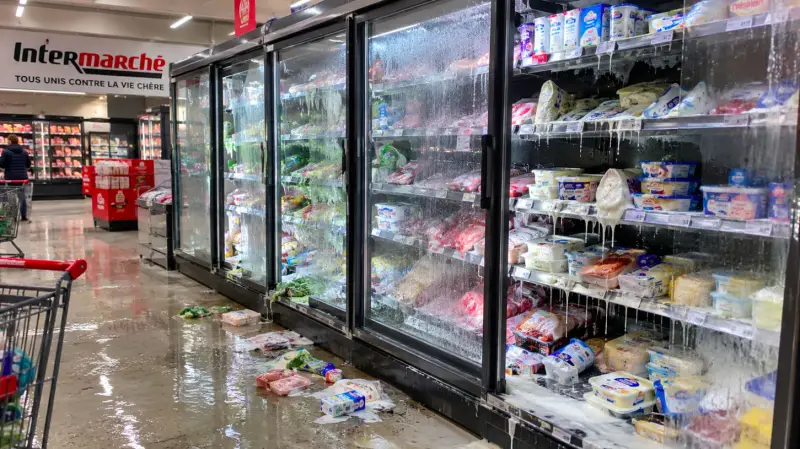
В ночь на 12 октября 2026 года французская розничная торговля столкнулась с беспрецедентным инцидентом: злоумышленники удаленно взломали системы промышленного охлаждения в сотнях супермаркетов. Вместо поддержания холода оборудование начало нагревать продукты, что привело к массовому уничтожению запасов и, по некоторым данным, к локальным возгораниям.
Парижская прокуратура уже начала расследование, а к анализу инцидента подключилось Национальное агентство по безопасности информационных систем Франции (ANSSI).
Как именно взломали холодильники
Мишенью атаки стало оборудование датской компании Danfoss, которое управляет температурными режимами в торговых залах. Согласно техническим данным, хакеры не стали шифровать данные или требовать выкуп. Их целью был физический саботаж.
Механизм атаки выглядел следующим образом:
- Злоумышленники получили несанкционированный доступ к контроллерам управления (в зоне риска оказались устаревшие модели, такие как AK-SM800, или новые устройства с непрошитым ПО).
- Они принудительно активировали режим автоматической разморозки на несколько часов.
- Температурная уставка была изменена до экстремальных значений - в ряде случаев до +50 °C.
Это привело к тому, что морозильные камеры и холодильные витрины начали работать как обогреватели. В некоторых магазинах инцидент продолжался около шести часов, пока персонал не заметил аномалию или не отключил системы вручную.
Масштаб ущерба и пострадавшие сети
Количество пострадавших точек исчисляется сотнями. По предварительным данным, атака затронула:
- Intermarché: около 150-200 магазинов.
- Coopérative U (Super U): около 100 торговых точек.
- Carrefour: подтверждено воздействие на 80 супермаркетов.
- Также сообщения о сбоях поступали от E.Leclerc, Monoprix и Netto.
Финансовые потери оцениваются в миллионы евро. Только в двух магазинах региона Эльзас ущерб составил около 270 тысяч евро из-за списания мяса, замороженных продуктов и повреждения оборудования. Компании предупреждают, что страховые полисы могут не покрывать убытки от киберсаботажа такого рода.
Позиция производителя и реакция властей
Компания Danfoss подтвердила инцидент, указав, что большинство взломанных систем давно не получали обновлений безопасности. Производитель настоятельно рекомендует клиентам изолировать контроллеры от прямого доступа из интернета и обновить прошивки.
Правительство Франции рассматривает инцидент как атаку на критическую инфраструктуру. Премьер-министр поручил ANSSI проверить, не находятся ли под угрозой другие объекты пищевой промышленности в стране, а также координирует действия с европейскими партнерами.
Миф о «российском следе»
На фоне инцидента в некоторых СМИ зазвучали предположения о причастности российских хакеров. Однако на данный момент нет никаких доказательств, связывающих эту атаку с РФ.
Более того, исторический контекст говорит об обратном. В технических бюллетенях самой Danfoss за 2025 год описывались аналогичные атаки, но направленные против супермаркетов в России и Израиле в 2022 году (тогда ответственность брала на себя группа Anonymous). Схожесть методов саботажа указывает на известную уязвимость в оборудовании, а не на почерк конкретного государства.
На сегодняшний день следствие рассматривает все версии, но атрибуция атаки остается неизвестной. Главной задачей сейчас является не поиск виновных, а экстренная защита оставшихся уязвимых систем по всей Европе.