 Technologia
Hakerzy podgrzali lodówki we francuskich supermarketach do 50 °C
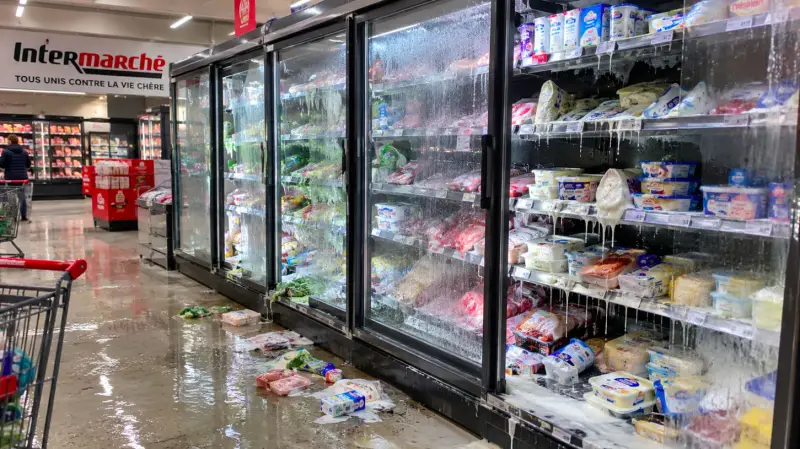
W nocy z 11 na 12 października 2026 r. francuski handel detaliczny stanął w obliczu bezprecedensowego incydentu: hakerzy zdalnie przejęli kontrolę nad systemami chłodzenia przemysłowego w setkach supermarketów. Zamiast utrzymywać niską temperaturę, urządzenia zaczęły podgrzewać produkty, co doprowadziło do masowego zniszczenia zapasów, a według niektórych wstępnych raportów, wywołało także lokalne pożary w zapleczach sklepów.
Prokuratura w Paryżu natychmiast wszczęła śledztwo w sprawie sabotażu i niszczenia mienia, a do analizy incydentu zmobilizowano Narodową Agencję Bezpieczeństwa Systemów Informacyjnych Francji (ANSSI).
Jak dokładnie zhakowano lodówki
Celem ataku był sprzęt duńskiej firmy Danfoss, który zarządza kontrolą temperatury w przestrzeniach handlowych. Zgodnie z danymi technicznymi, hakerzy nie zaszyfrowali danych ani nie żądali okupu. Ich celem był czysty sabotaż fizyczny.
Mechanizm ataku przebiegał w następujący sposób:
- Napastnicy uzyskali nieautoryzowany dostęp do sterowników zarządzania (modele starsze, takie jak AK-SM800, lub nowsze urządzenia z niezałatanyim oprogramowaniem, znajdowały się w strefie największego ryzyka).
- Wymusili aktywację trybu automatycznego odszraniania na kilka godzin.
- Zadana temperatura została zmieniona na wartości ekstremalne – w niektórych zgłoszonych przypadkach osiągając +50 °C.
Sprawiło to, że zamrażarki i ladys chłodnicze zaczęły działać jak grzejniki. W niektórych sklepach incydent trwał około sześciu godzin, zanim personel zauważył anomalie lub ręcznie wyłączył systemy.
Skala szkód i poszkodowane sieci
Liczba dotkniętych lokalizacji idzie w setki. Wstępne dane wskazują, że atak wpłynął na:
- Intermarché: około 150–200 sklepów.
- Coopérative U (Super U): około 100 punktów sprzedaży.
- Carrefour: potwierdzono wpływ na 80 supermarketów.
- Zgłoszenia o awariach napłynęły również od sieci E.Leclerc, Monoprix i Netto.
Straty finansowe szacuje się na miliony euro w skali kraju. Tylko w dwóch sklepach w regionie Alzacji szkody wyniosły około 270 tysięcy euro z powodu utylizacji mięsa i produktów mrożonych oraz uszkodzenia sprzętu. Firmy ostrzegają, że standardowe polisy ubezpieczeniowe mogą nie pokrywać strat spowodowanych tego rodzaju cyber-sabotażem.
Stanowisko producenta i reakcja władz
Firma Danfoss potwierdziła incydent, wskazując, że większość skompromitowanych systemów nie otrzymywała aktualizacji zabezpieczeń od dawna. Producent stanowczo zaleca klientom odizolowanie sterowników od bezpośredniego dostępu do Internetu i natychmiastową aktualizację oprogramowania układowego.
Rząd Francji traktuje ten incydent jako atak na infrastrukturę krytyczną. Premier polecił agencji ANSSI sprawdzić, czy inne obiekty przemysłu spożywczego w kraju są zagrożone, i koordynuje działania z partnerami europejskimi.
Mit o "rosyjskim śladzie"
W kontekście incydentu niektóre media sugerowały udział rosyjskich hakerów. Jednak w tym momencie nie ma żadnych dowodów łączących ten atak z Rosją.
Co więcej, kontekst historyczny sugeruje coś przeciwnego. Własne biuletyny techniczne firmy Danfoss z 2025 r. opisywały podobne ataki, ale były one skierowane przeciwko supermarketom w Rosji i Izraelu w 2022 r. (wówczas odpowiedzialność wzięła na siebie grupa Anonymous). Podobieństwo metod sabotażu wskazuje na znaną lukę w sprzęcie, a nie na sygnaturę konkretnego państwa.
Obecnie śledztwo rozważa wszystkie hipotezy, ale atrybucja ataku pozostaje nieznana. Głównym zadaniem w tej chwili nie jest znalezienie winnych, lecz pilne zabezpieczenie pozostałych podatnych systemów w całej Europie.